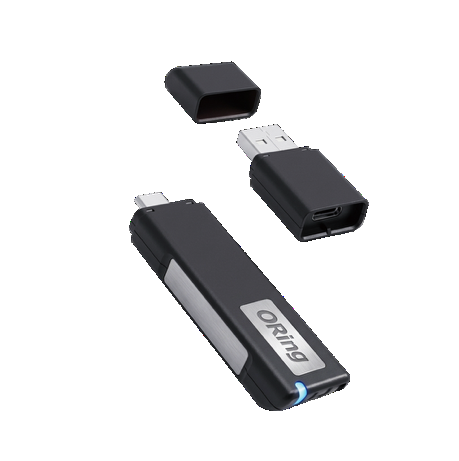
| Função | Dispositivo USB de varredura de malware e transferência segura de arquivo, para manutenção de sistema OT isolado de rede |
|---|
| Proposta central | "Write-Governed Secure USB" — hardware, não o sistema operacional, controla o que pode ser gravado no dispositivo |
|---|
| Armazenamento invisível | Sem o aplicativo OPS, o volume não aparece no sistema operacional (sem letra de unidade, sem acesso a arquivo) |
|---|
| Proteção de escrita | "Tamper-Proof Write Control" — reforçada por hardware, arquitetura de armazenamento proprietária com integridade "grau forense", segundo o fabricante |
|---|
| Modo de varredura | Agentless — sem instalação de software, sem necessidade de reiniciar o equipamento varrido |
|---|
| Funcionamento offline | Funcionalidade completa sem rede — próprio para ambiente air-gapped |
|---|
| Gestão centralizada | Política de segurança via plataforma ORing Vision |
|---|
| Descoberta de ativos | Coleta passiva de metadado do endpoint durante a varredura, para inventário de ativos OT |
|---|
| Conector | USB 3.0, cabeça dupla Tipo-A / Tipo-C |
|---|
| Capacidade | 128 GB, partição segura criptografada por hardware |
|---|
| Criptografia | AES-256 (hardware) |
|---|
| Indicadores | LED de status, alerta e progresso de atividade |
|---|
| Sistemas operacionais compatíveis | Windows XP a Windows 11; Windows Server 2003 a 2022 |
|---|
| Taxa de detecção offline | 71,1%, declarada pelo fabricante — cenário de uso principal do produto (ver ressalva acima) |
|---|
| Taxa de detecção online | 99,9%, declarada pelo fabricante |
|---|
| Relatório de conformidade | PDF, idiomas inglês, chinês tradicional, chinês simplificado e japonês — sem português |
|---|
| Temperatura de operação | 0 a 70°C |
|---|
| Umidade | 20% a 90%, sem condensação |
|---|
| Garantia | 1 ano limitada, extensível por renovação de licença |
|---|
| Casos de uso declarados | (1) Manutenção OT e entrega de patch — transferência segura de firmware/configuração para sistema isolado, com varredura prévia. (2) Coleta de evidência forense — log/dado de sistema com integridade à prova de alteração, para uso legal |
|---|
| Estruturas de conformidade com geração de relatório | ISO/IEC 27001:2022, IEC 62443-4-2:2022, SEMI E187:2022, NIST CSF 2.0, HIPAA Security, PCI DSS 4.0:2024, GCB/CIS Benchmarks 1.0, NIS2 Directive 2024, EU CRA 2024, NERC CIP 2024, FDA 21 CFR 11, CMMC 2.0 — 12 estruturas ao todo |
|---|
| Setores-alvo declarados | Manufatura e OT, semicondutores, energia e utilidades, saúde e farmacêutica, governo e defesa, serviços financeiros, transporte, infraestrutura crítica |
|---|