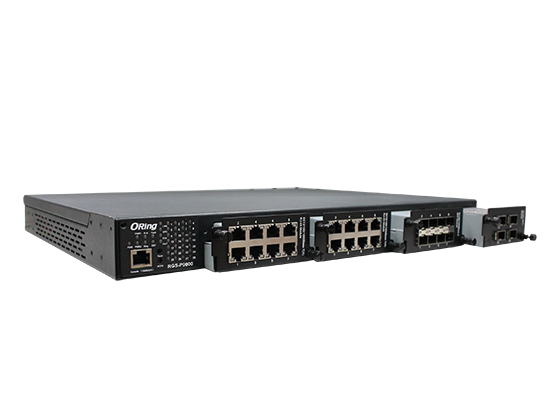
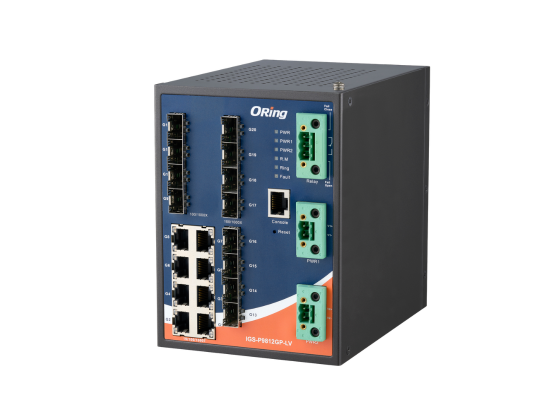
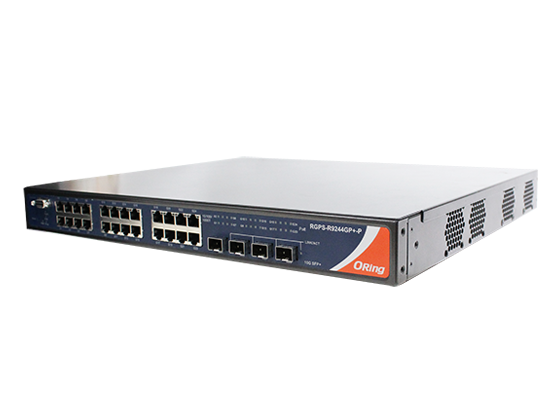
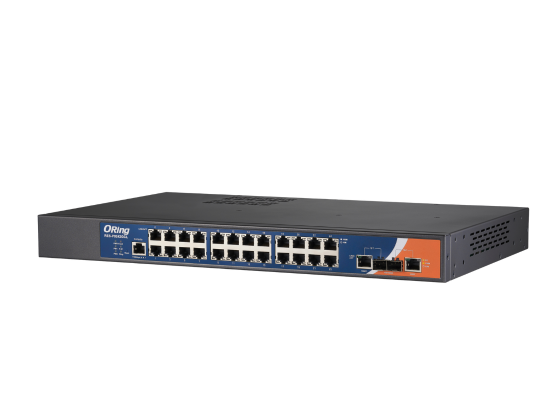
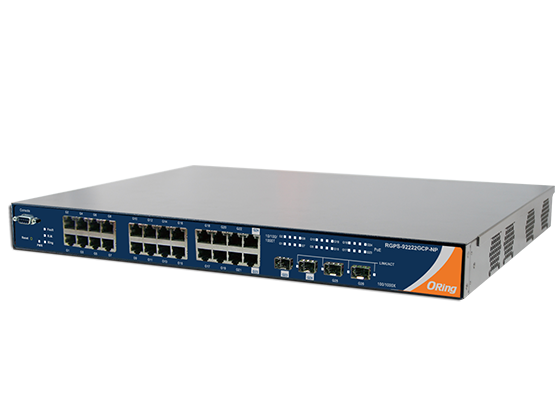
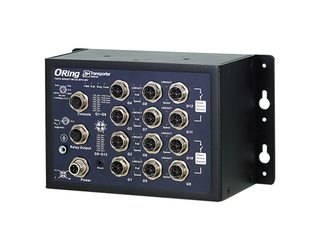
ORing chama a série 9000 de "cyber-hardened" porque ela nasce de um processo de desenvolvimento seguro (SDL) certificado conforme a IEC 62443-4-1, e cada produto é certificado conforme a IEC 62443-4-2 — a norma que define requisitos técnicos de segurança para componentes de rede industrial: controle de acesso, autenticação centralizada, gestão criptografada e prevenção automática de ataques de negação de serviço. Isso é diferente de um switch comercial com firewall genérico colado depois.
O que está confirmado, com fonte
Desenvolvimento conforme IEC 62443-4-1, certificação conforme IEC 62443-4-2 declarada em datasheet e página de produto para as 8 famílias. Controle de acesso 802.1x, RADIUS/TACACS+, Device Binding, SNMPv3, HTTPS/SSH e prevenção de DoS/DDoS por hardware, presentes em toda a linha.
O que não está publicado — e não afirmamos sem confirmar
O Security Level (SL1/SL2/SL3) nomeado da certificação não é declarado publicamente para nenhuma das 8 famílias individualmente — só de forma genérica para "toda a série 9000". Se o seu edital exige um SL nomeado por escrito, levantamos isso direto com a ORing antes de fechar a especificação.
O PDF "Certification" do site nem sempre é o que parece
Em vários modelos, o arquivo disponibilizado como "Certification" na página do fabricante é, na verdade, a Declaration of Conformity da ODVA para EtherNet/IP — não um certificado de cibersegurança. Confirmamos cada certificado formal com a ORing antes de anexá-lo a uma proposta técnica.
Quatro famílias somam certificação de subestação
RGS-P9000, RES-P9242GCL, IGS-P9812GP e IGS-P9164GC também são certificadas conforme IEC 61850-3 (comunicação de subestação) e IEEE 1613 (equipamento eletrônico para estação de energia), com servidor MMS embutido — a própria ORing as agrupa numa família de "Cyber Hardened Ethernet Switch Series" em anúncio oficial de certificação.